【PHP脆弱性】あなたの会社のホームページは今日、攻撃されているかもしれない|中小企業経営者向け
まいどおおきに、ASAKURAの朝倉です。
今回は珍しく、緊急性のある話を書きます。
2026年10月21日、世界中のウェブサイトを動かす基盤技術「PHP」に、深刻な脆弱性が公開されました。「PHP2Shell」と呼ばれるこの問題は、対策の完了した今でも、放置されているサイトへの攻撃が続いています。
日本では、銀行の申し込みフォーム、保育園の写真販売サービス、大手ゲームのウェブサービスが次々とメンテナンス停止に入りました。総理大臣がPHPのバージョン確認を呼びかけるという、異例の事態にもなりました。
あなたの会社のホームページは大丈夫ですか。確認していますか。
この問いに「分からない」と思った経営者の方に向けて、この記事を書きます。技術の話は必要最低限にして、経営判断として何をすべきかを中心に説明します。
PHPとは何か。なぜ関係があるのか
まずここだけ知ってください。
世界中のウェブサイトの約70%がPHPで動いているとされています。
ホームページをWordPressで作っている会社はほぼ確実にPHPを使っています。WordPressのシェアは全世界のウェブサイトの40%以上です。国内でホームページを制作している会社のほとんどが、制作ツールとしてWordPressを使っています。
つまり、「うちのホームページは業者に作ってもらったんですが、何を使っているかは分からなくて」という会社の大半が、今回の問題の影響範囲に入っています。
もう少し具体的に言うと、対象はWordPressだけではありません。WordPress、Drupal、Joomlaなどのプラットフォームで構築されたウェブサイトを含め、脆弱なPHPバージョンを使っているウェブサイトすべてが危険にさらされる可能性があります。Magento(ECサイト)、Laravel(業務システム)、Symfony(Webアプリ)も対象です。
当社のコラムで一貫して登場していただいているA社(三重県のリフォーム会社、年商1.2億円、従業員12名)で考えると、外注業者にWordPressで作ってもらったコーポレートサイトがあります。担当者は異動していて、今は総務の方が問い合わせ対応のメール確認だけしている状態。サーバーのログイン情報はどこかにあるはずだが、すぐに出てこない。
この状態の会社が、日本中に無数にあります。
何が起きたのか
技術的な詳細は後でまとめますが、まず今回の事件の概要だけ押さえてください。
2-1. 「認証なしで乗っ取れる」という穴が見つかった
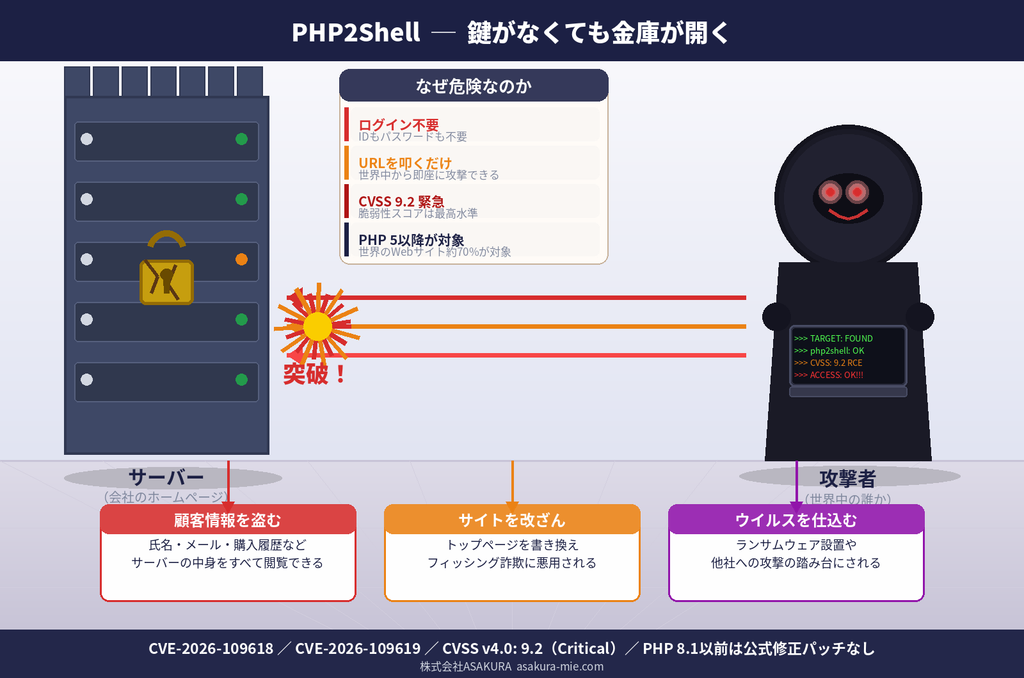
PHP開発チームは2026年10月21日、PHP本体に存在する2件の重大な脆弱性「CVE-2026-109618」「CVE-2026-109619」を修正したセキュリティ更新を公開しました。いずれもCVSS v4.0で9.2(Critical)と評価され、認証されていない外部の攻撃者がサーバー上で不正なコードを実行するリモートコード実行(RCE)につながる可能性があります。
CVSS 9.2というのは、脆弱性の深刻度を10点満点で評価したスコアです。最高点に近い「緊急」に分類されます。
「認証されていない」という部分が重要です。通常のサイバー攻撃の多くは、まず誰かのIDやパスワードを盗んで侵入を試みます。しかし今回の脆弱性は、ログインも不要です。URLにアクセスするだけで、攻撃が成立する可能性がある。
「シェルを取る」という表現が使われます。サーバーを直接操作できる状態になること、と理解してください。そうなると、サイトの内容を書き換える、顧客情報を盗む、サーバー全体を乗っ取ってウイルスを仕込む、といったことが可能になります。
2-2. 修正パッチが出た。しかし古いバージョンには出ない
修正版はPHP 8.5.12、8.4.27、8.3.36、8.2.35。PHP 8.1以前にはPHPプロジェクトからの公式更新はありません。
ここが日本の中小企業にとって最も深刻な問題です。
PHP 8.1のサポートは2025年12月31日に終了しています。2025年12月31日以降に発見された脆弱性は、PHP 8.1には永遠に修正が提供されません。サイトは動き続けますが、新たなセキュリティ問題に対して恒久的に脆弱なままです。
つまり、今この瞬間も、古いPHPで動いているサイトには修正が届かない状態が続いています。
2-3. 世界中の224万台のうち、59%には修正が届かない
約224万台のインターネットに公開されたホストがPHPを使用しており、バージョンを公開しているもののうち59%(約88万台)は、公式の修正リリースのないバージョンで動いています。
日本はアメリカ、中国に次いで対象サーバーの保有数が多い国の一つです。
2-4. 攻撃は修正パッチの公開前から始まっていた
今回の事件で特に注目すべきは、このタイミングです。
今回はパッチ公開より前から攻撃の試みが観測されたことになる。背景の一つとして、脆弱性の発見や攻撃手順の組み立てにAIが利用されるようになったことが挙げられている。「次の定期メンテナンスでまとめて更新する」という従来型の運用では、間に合わない可能性が出てきた。
攻撃はパッチ適用前の時間、07:43 UTCに開始されました。
これを聞いて、皆さんが「定期的に更新していれば大丈夫」と思っていた前提が崩れたことに気づいていただければと思います。
脆弱性の発見にAIが使われるようになった結果、「脆弱性の発見から攻撃コードの完成まで」の時間が劇的に短くなっています。今回は、修正パッチが出る前に攻撃が始まっていた。
中小企業にとっての具体的なリスク
「大手企業の話で、中小企業には関係ない」と思った方、そこが一番危ない誤解です。
攻撃者は大手を狙っているわけではありません。自動化されたツールで、インターネット上のすべてのサーバーをスキャンして、古いPHPバージョンを探し続けています。見つかった順番に攻撃されます。会社の規模は関係ありません。むしろ、セキュリティ体制の薄い中小企業のほうが、狙いやすい標的です。
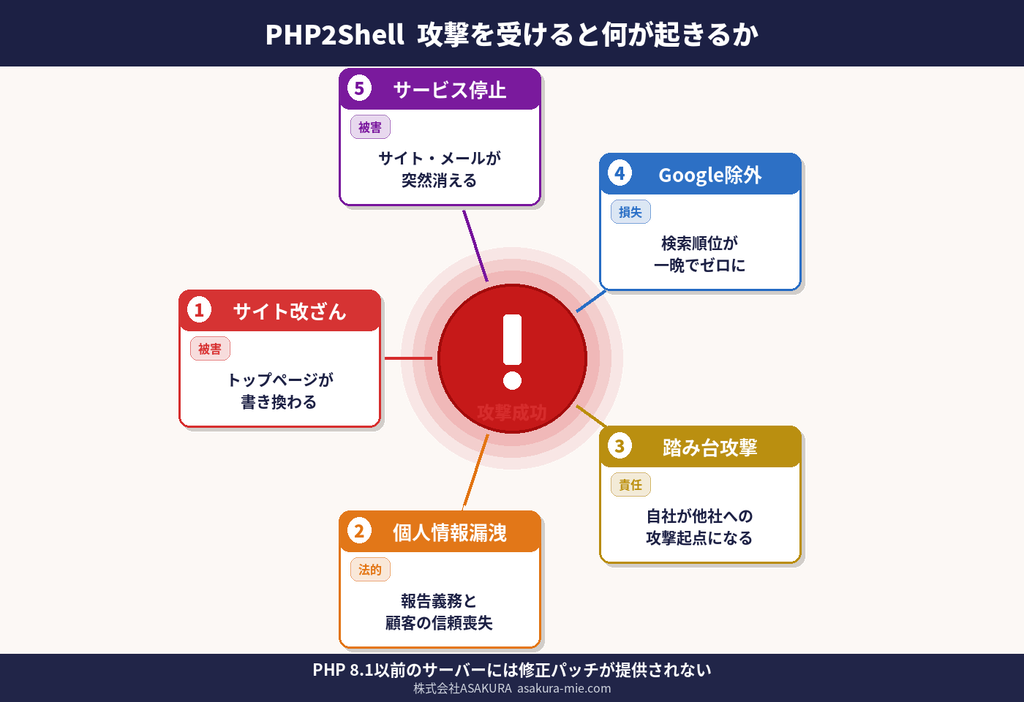
リスク1:サイトを改ざんされる
もっとも多い被害パターンです。自社サイトのトップページが別のコンテンツに書き換えられる、あるいはフィッシングサイトへの誘導コードが埋め込まれる。
経営者が気づくまでに数日から数週間かかることがあります。その間、あなたの会社の名前とドメインを使って、詐欺行為が行われ続けます。
対外的な信用への影響は計り知れません。
リスク2:顧客情報が漏洩する
フォームから送信された問い合わせ、氏名、メールアドレス、電話番号。ECサイトなら購入履歴や住所も含まれます。
漏洩が発覚した場合、個人情報保護法に基づく報告義務が発生します。対象者への通知、再発防止策の策定、プレスリリース、場合によっては監督官庁への報告。時間と費用の両方が発生します。そして何より、顧客からの信頼を失います。
リスク3:サーバーがランサムウェアの踏み台になる
乗っ取られたサーバーを、他社への攻撃の起点として使われるケースがあります。自社の被害がないように見えても、加害者側に立たされている状態になります。
リスク4:SEOを破壊される
Googleは、改ざんされたサイトを危険なサイトと判定して検索結果から除外します。長年かけて育ててきた検索順位が、一晩で消えることがあります。
復旧後も、Googleの再審査を経るまで検索に出てこない期間が続きます。
リスク5:ホスティング会社から切断される
他社への攻撃の踏み台になったと判断された場合、ホスティング会社がアカウントを強制停止することがあります。サイトが消える、メールが届かなくなる、という事態が発生します。
自社のサイトが今どうなっているか、確認する方法
技術担当者や制作会社に確認してほしいことを、質問形式で書きます。明日の朝、そのまま使ってください。
まず1つ目の確認事項です。「今のサーバーで動いているPHPのバージョンは何番ですか」と聞いてください。
答えが「8.2以上」であれば、修正パッチを当てれば対応できます。「当てましたか」と確認してください。
答えが「8.1以下」または「7.x」「5.x」の場合、公式の修正パッチが提供されていません。バージョンアップを検討する必要があります。
答えが「分からない」の場合、それ自体が問題です。
2つ目の確認事項です。「ホスティング会社(サーバーを借りている会社)は、PHPの更新を自動でやってくれましたか。それとも手動で対応が必要ですか」。
マネージドサービスでは事業者ごとに状況が異なります。クラウドウェイズ、WPエンジン、さくらインターネット(マネージドプラン)などのマネージドホスティングは、事業者側が対応している可能性があります。一方、一般的なレンタルサーバーのほとんどは、PHPのバージョン変更は利用者側の作業です。
3つ目の確認事項です。「PHPのバージョンを上げると、今のプラグインやテーマが動かなくなることはありますか」。
これが更新を躊躇させる最大の理由です。PHPのバージョンを上げると、古いプラグインが動かなくなることがあります。テスト環境で確認してから本番に反映するのが正しい手順ですが、その工数を見積もってもらってください。
経営者としてやること、やらないこと
やること1:制作会社に連絡する(今日)
既存のサイトの保守を頼んでいる会社があれば、今日連絡してください。「PHP2Shellへの対応はどうなっていますか」と一言聞くだけで十分です。
連絡した結果、「もう対応済みです」であれば安心できます。「確認します」であれば追跡してください。「え、何ですか?」であれば、その業者との関係を見直す必要があります。
やること2:サーバーの管理画面にログインできるか確認する
緊急時に自分でログインできない状態は、対応できる状況ではありません。
ホスティング会社のコントロールパネルへのログイン情報を確認しておいてください。WordPressの管理画面へのURL、ID、パスワードも同様です。これらが分からない場合、制作会社に確認することと、今後は自社で保管するルールを決めてください。
やること3:バックアップがあるか確認する
万一の場合に戻せる状態かどうかを確認します。「最後にバックアップを取ったのはいつですか」「どこに保存されていますか」「そのバックアップから実際に復元できますか」の3つを確認してください。
3番目の「実際に復元できますか」は、多くの会社で試したことがありません。試したことがないバックアップは、ないのと同じです。
やること4:保守契約の内容を確認する
制作会社と「保守契約」を結んでいる場合、その契約内容を確認してください。PHPのバージョン管理が含まれているかどうかがポイントです。含まれていない場合、今回のような緊急対応は別料金になるか、対応されません。
やらないこと:「しばらく様子を見る」
今回に限らず、セキュリティの問題で「様子を見る」は選択肢にならない考え方です。攻撃はすでに始まっています。確認が難しければ、確認できる人に頼むことが「やること」になります。
PHPのバージョンアップの現実
中小企業の経営者にとっての実務的な障壁を正直に書きます。
PHP 8.1から8.2以上へのバージョンアップは、テクニカルには難しくありません。しかし、5年以上前に作ったサイトでは、古いプラグインやカスタマイズが原因で、ただバージョン番号を変えるだけでは動かないことがあります。
費用の目安は、サイトの規模と複雑さによって大きく変わります。単純なコーポレートサイトであれば1〜5万円程度の確認・対応費用で済むことが多いですが、複雑なカスタマイズがある場合は調査だけで数万円かかることもあります。
ただし、問題が起きてから対応する場合は、その何倍もの費用がかかります。サイトが改ざんされて復旧するとなると、被害の状況を調査して、ウイルスを除去して、バックアップから復元して、Googleへの再審査を申請して、という一連の作業が発生します。
予防のコストと対応のコストを比べると、予防がはるかに安くなります。
今後起こること、起こりそうなこと
PHP2Shell ─ これから何が起きるか
2026.10パッチ公開前に攻撃が始まった
AIが加速させた「ゼロデイ化」
世界のサイトが修正なしのまま
PHP 7.4(33.2%)+ 8.0(9.8%)
「知らなかった」は通じない
法規制は強化される一方
マネージドホスティングへの移行
自己管理では追いつかない時代へ
レンタルサーバー
自動で守る
私の見方を書きます。
「AIが脆弱性を見つける」時代の到来
今回のPHP2Shellの脆弱性はWizリサーチによってAIモデルの助けを借りて発見されました。攻撃者側も同様のツールを使っています。
これが意味するのは、「修正パッチが出てから適用すれば大丈夫」という従来の感覚が通じなくなりつつあるということです。今回、攻撃はパッチ公開の6時間前に始まっていました。今後はパッチ公開から攻撃までのタイムラグがさらに短くなる可能性があります。
定期的な月次メンテナンスという運用から、常時監視という運用への転換が、中小企業にも求められる時代になりつつあります。
古いバージョンのサイトが攻撃の常設ターゲットになる
PHPの古いバージョンには、今後も修正パッチが出ません。今回の脆弱性だけでなく、今後新たに発見される脆弱性に対しても、永遠に無防備なままになります。
WordPressの統計によると、いまだ33.2%のウェブサイトがPHP 7.4を、9.8%がPHP 8.0を使用しています。これらのサイトは、攻撃者にとって恒久的な標的になり続けます。
放置されたサイトへの攻撃は増加する一方です。「動いているから問題ない」は、セキュリティの観点では成立しません。
「知らなかった」が通じなくなる
2022年の個人情報保護法改正以降、漏洩時の報告義務と規制が強化されています。今後さらにサイバーセキュリティに関する法規制が整備される方向にあります。
「うちは小さい会社だから狙われない」「制作会社に任せているから管理していない」という状態での漏洩は、今後は経営責任として問われる可能性があります。
マネージドホスティングへの移行が加速する
今回の事件で、自分でサーバーを管理することのリスクが顕在化しました。パッチを自動適用してくれるマネージドホスティングや、クラウドサービスへの移行が加速するでしょう。
これは中小企業にとっては良い流れです。管理の手間を減らしながら、セキュリティレベルを上げられる選択肢が増えてきます。
よくあるご質問
よくあるご質問
PHP2Shell ─ 中小企業の経営者向けQ1うちのサイトはWordPressじゃないから関係ないですか
PHPを使っているかどうかが判断基準です。WordPressでなくても、独自開発のシステムや他のCMSがPHPを使っていれば対象になります。
Q2制作会社に連絡したら費用がかかりますか
確認するだけなら費用がかからないことも多いです。ただし、対応が必要な場合は費用が発生します。
Q3保守契約を結んでいないサイトはどうすれば対応できますか
当社のような会社に相談していただければ、現状の確認と対応の優先順位のアドバイスをすることができます。
Q4Cloudflareを使っているから大丈夫ですか
Cloudflareは防御ルールを自動展開しました。しかしWAFの防御はPHP本体の修正を代替するものではありません。
Q5攻撃されたかどうか確認できますか
専門家によるログ解析が必要です。「被害は確認されていない」という表現は、正確に読める人がいれば確認できた、という意味に過ぎません。
Q6このような問題は今後も起きますか
はい、起きます。今回が特別なのではなく、セキュリティの問題は継続して発生します。2024年にも同様の脆弱性が日本企業を標的にした攻撃に悪用されました。
お気軽にご相談ください ─ 株式会社ASAKURA
まとめ
要点を再掲します。
- PHPはウェブサイトの約70%を支えている基盤技術。WordPressで作ったサイトはほぼ確実に使っている
- 2026年10月21日、認証なしでサーバーを乗っ取れる深刻度9.2の脆弱性「PHP2Shell」が公開された
- 修正パッチはPHP 8.2以上のみ。PHP 8.1以前には公式の修正が出ない
- 攻撃はパッチ公開の前から始まっていた。今もインターネット上の古いサイトを狙い続けている
- 中小企業のリスクは、サイト改ざん、顧客情報漏洩、ランサムウェア被害、SEOの破壊、ホスティング切断
- 今日やることは、制作会社への確認連絡と、サーバーログイン情報の確認
- 「様子を見る」はセキュリティの問題では選択肢にならない
- AIが脆弱性を発見する時代になり、パッチ公開から攻撃までの時間がさらに短くなっている
- 古いPHPのサイトは恒久的な標的になり続ける
- セキュリティへの投資は、事後対応のコストとの比較で考えると、予防がはるかに安い
技術は分からなくていい。しかし、技術の問題が経営リスクになることは知っておく必要があります。
今回の事件は、ホームページを「一度作って終わり」と思っている会社に、もう一度考え直してほしいという機会です。ウェブサイトは、建物と同じです。定期的なメンテナンスなしに、安全に使い続けることはできません。
ご相談について
株式会社ASAKURAでは、三重県を中心に、中小企業のウェブマーケティング支援・ITコンサルティングを行っています。
今回のPHP2Shellへの対応確認、保守体制の整備、サーバー環境の見直しについても相談を受け付けています。
「まず現状を確認したい」という段階からどうぞ。現状を確認した結果、すでに対応済みであれば、それをお伝えして終わりです。費用が発生するのは実際に作業が必要な場合だけです。